Ciberseguridad: Shadow AI el riesgo de utilizar herramientas de inteligencia artificial sin supervisión corporativa
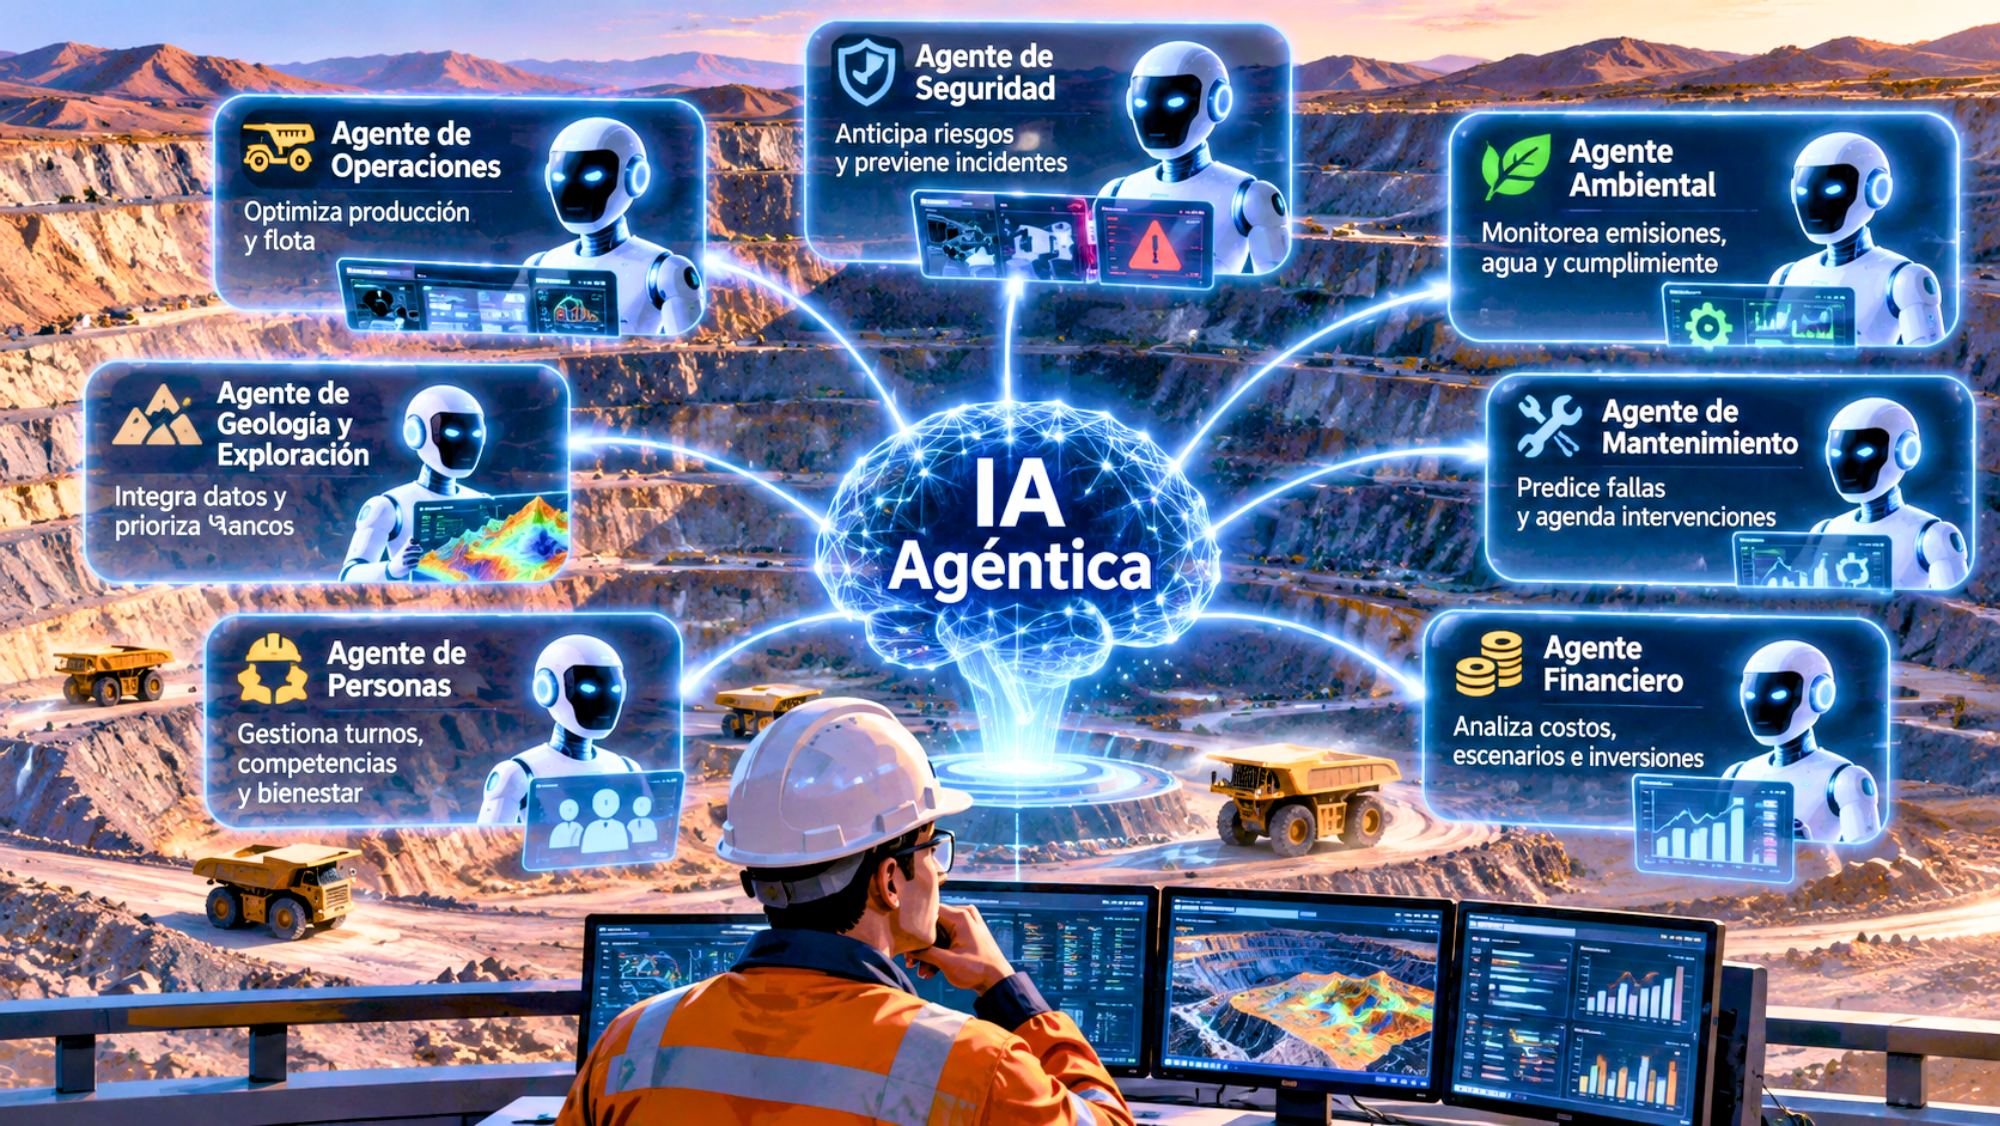
- La Shadow AI o Inteligencia Artificial «Escondida» está aumentando los riesgos de filtración de información confidencial, especialmente en organizaciones que incorporan agentes autónomos sin comprender plenamente sus capacidades, niveles de acceso y mecanismos de control.
La implementación de herramientas o agentes de IA no autorizadas por parte del personal sin autorización y sin definir claramente los objetivos, permisos y límites operacionales plantea el riesgo de crear sistemas que carecen de integración estratégica y funcionan como verdaderas cajas negras, cuyo comportamiento y capacidad de decisión no son comprendidos suficientemente reduciendo su eficiencia y aumentando la exposición a incidentes.
El avance de la inteligencia artificial agéntica está introduciendo un cambio importante en el escenario de la ciberseguridad creando amenazas que no dependen exclusivamente del atacante humano que ejecuta acciones individuales, al poder incorporar redes de agentes autónomos capaces de coordinarse, adaptarse y operar a gran velocidad, que utilizados por ciberdelincuentes les permiten identificar vulnerabilidades, evadir controles, extraer información y comprometer sistemas empresariales en cuestión de minutos.
Concepto clave: adoptar IA sin gobernanza puede generar más riesgos que beneficios.
Enjambres de agentes IA
Los enjambres están formados por múltiples agentes autónomos que distribuyen y coordinan tareas específicas generando amenazas coordinadas difíciles de detectar, que suelen seguir el siguiente patrón:
- Acceso inicial: Explotación de una vulnerabilidad
- Agente 1: Exploración que identifica sistemas y accesos
- Agente 2: Recopilación y captura de datos y credenciales
- Agente 3: Extracción y transferencia de información
La velocidad y capacidad de adaptación de estos ataques facilita a los agentes el explorar redes, distribuirse entre servidores y ejecutar acciones en pocos minutos, adaptando sus estrategias cuando encuentran restricciones o controles.
Estas acciones distribuidas comprometen múltiples sistemas que dificultan la detección del ataque completo al establecer una coordinación que permite que actividades aparentemente independientes formen parte de un mismo ataque, dificultando su identificación mediante herramientas tradicionales.
Fortalecer la supervisión humana
El especialista sostiene que las herramientas tecnológicas de protección, por sí solas, no son suficientes y que las organizaciones requieren de una capacidad de Contención que limite la propagación de ataques mediante controles de acceso y segmentación de sistemas.
Para ello debe: a) Identificar los agentes activos, sus permisos y las acciones que ejecutan; b) Establecer políticas para autorizar, restringir y supervisar herramientas de IA; c) Mantener un monitoreo para detectar comportamientos anómalos y actividades coordinadas; d) Disponer de especialistas que investiguen alertas y actúen oportunamente.
Cómo identificar una estafa telefónica
- La inteligencia artificial (IA) está transformando las estafas telefónicas, permitiendo a los ciberdelincuentes imitar voces de familiares, ejecutivos bancarios y autoridades, aumentando la credibilidad de los engaños y la dificultad para detectarlas.
El llamado vishing o engaño telefónico utiliza herramientas de inteligencia artificial para convertir información que los ciberdelincuentes obtienen de forma maliciosa en mensajes telefónicos en los que reconocer una voz familiar no garantiza la autenticidad de una llamada.
La principal recomendación de los expertos en ciberseguridad es interrumpir la llamada y verificar la información directamente mediante canales oficiales sin proporcionar contraseñas, códigos de seguridad ni antecedentes personales.
Estafa telefónica
La especialista identifican cinco etapas de una estafa telefónica:
Captar la atención
- El delincuente inventa una situación, como una compra sospechosa, un problema bancario o una emergencia familiar, para mantener a la víctima en línea.
Aparentar legitimidad
- Para ganar la confianza el ladró utiliza datos personales obtenidos de redes sociales, filtraciones o llamadas anteriores para hacerse pasar por una persona o institución confiable.
Provocar temor
- El delincuente da al mensaje un carácter de urgente con una amenaza inmediata como la pérdida de dinero o un accidente de un familiar para generar una reacción emocional.
Impedir la reflexión
- El estafador presiona exigiendo decisiones rápidas, evitando que la víctima consulte con terceros o compruebe la información.
Concretar el fraude
- El ciberdelincuente llama a la acción pide contraseñas, códigos de autenticación o información confidencial para obtener transferencias bancarias.
IA
La inteligencia artificial aumenta la sofisticación del fraude mediante la clonación de voces y la posibilidad de generar contenidos audiovisuales falsificados que simulan la identidad y las acciones de personas reales.
Fraude más frecuentes
- Falsos ejecutivos de bancos o centros de atención.
- Supuestos premios y beneficios.
- Falsos secuestros o emergencias familiares.
- Suplantación de gerentes y jefaturas.
- Falsos proveedores que solicitan modificar cuentas de pago.
- Facturas fraudulentas.
- Supuestos técnicos de soporte que solicitan credenciales o códigos de acceso.
Medidas preventivas
| Medida | Objetivo |
| ———————————— | —————————————– |
| Cortar llamadas sospechosas | Interrumpir la manipulación psicológica |
| Verificar mediante canales oficiales | Confirmar la autenticidad de la solicitud |
| No entregar claves ni códigos | Proteger cuentas y operaciones |
| Llamar directamente al familiar | Comprobar su identidad |
| Acordar una palabra clave familiar | Incorporar una verificación adicional |
| Utilizar filtros de llamadas | Reducir contactos fraudulentos |
La palabra clave debe mantenerse privada y no sustituye la verificación independiente.