Ciberseguridad
Se duplican ciberataques a teléfonos móviles en Chile
- La principal amenaza no es la cantidad de ciberataques, sino su creciente capacidad de personalización, selección de objetivos y generación de daños económicos y operacionales.
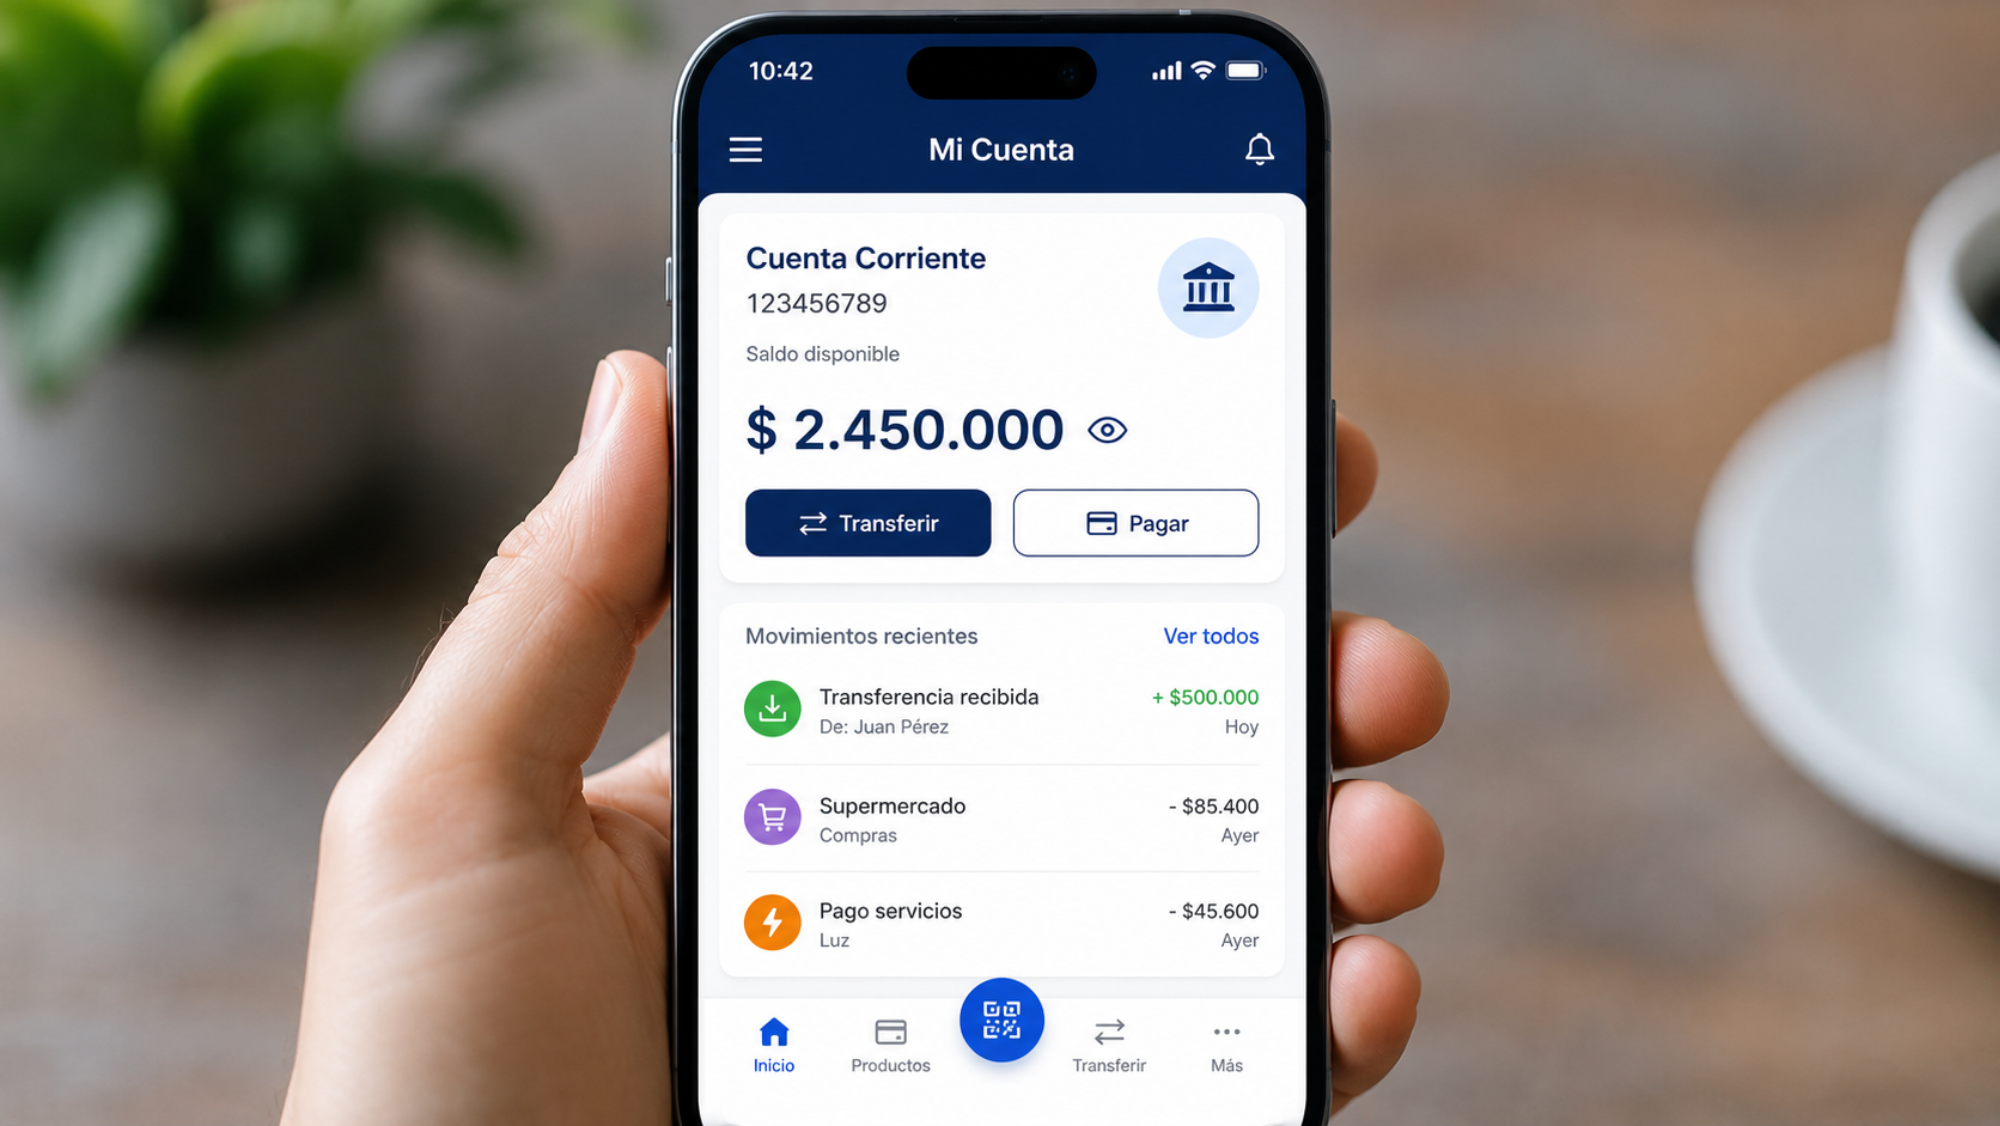
Informe elaborado por la firma especializada en detección de virus informáticos, Kaspersky, si bien los ataques masivos de ransomware y malware han disminuido, las amenazas dirigidas a teléfonos móviles, potenciadas por inteligencia artificial han aumentado significativamente, dirigidas al fraude bancario y a campañas de robo de datos.
En Chile, los ataques a móviles aumentaron 2,2 veces alcanzando 68 mil detecciones en los últimos 12 meses; los troyanos bancarios crecieron un 20%; y se bloquearon 33 millones de intentos de robo de datos.
Según estos especialistas, los ciberdelincuentes están adoptando estrategias más selectivas, concentrándose en empresas con mayor capacidad de pago y utilizando nuevas modalidades de extorsión, robo de información y ataques a proveedores.
El informe permite identificar tres tendencias principales:
- Cambio en los objetivos: los teléfonos móviles y las transacciones financieras adquieren mayor protagonismo como blancos de ataque.
- Cambio en las técnicas: la inteligencia artificial facilita engaños personalizados, mientras los grupos de robo de datos privilegian operaciones selectivas.
- Cambio en la gestión del riesgo: la protección se ha extendido más allá de los sistemas corporativos tradicionales, incorporando dispositivos móviles, identidades digitales, proveedores y continuidad operacional.
Ideas centrales
- Los teléfonos móviles se han convertido en objetivos prioritarios para los ciberdelincuentes por la posibilidad de acceder a las billeteras digitales y realizar operaciones financieras y pagos digitales,
- Factores de exposición que favorecen a los ciberdelincuentes: la falta de actualizaciones de Android, la instalación de aplicaciones desde fuentes no oficiales y la creciente utilización del teléfono como billetera digital.
- El riesgo se ha desplazado desde la cantidad de ataques hacia el impacto potencial, a través de nuevas modalidades. como la extorsión mediante robo de información, incluso sin cifrar archivos; ataques a proveedores y cadenas de suministro; y la incorporación de técnicas criptográficas avanzadas, incluido el denominado cifrado postcuántico.
- Los delincuentes utilizan IA para adaptar mensajes al lenguaje y las expresiones chilenas, suplantar instituciones legítimas y construir sitios web fraudulentos más convincentes y se utilizan cuentas mula, destinadas a recibir y transferir dinero robado para dificultar su rastreo.
- Se identifica a Brasil como un origen importante de estas amenazas, mediante organizaciones criminales que operan directamente o colaboran con grupos chilenos.
- En Chile, Gobierno, salud y educación concentran una parte importante del malware y la concentración de amenazas en estos sectores es especialmente relevante por la sensibilidad de sus datos y la continuidad de los servicios que prestan.
4. Implicancias para la industria minera
Los resultados plantean desafíos relevantes para organizaciones con operaciones distribuidas, infraestructura crítica y numerosos proveedores, como ocurre en la minería.
| Área de riesgo | Implicancia para la minería |
|---|---|
| Dispositivos móviles | Mayor exposición de trabajadores, supervisores y contratistas que utilizan aplicaciones corporativas y teléfonos personales. |
| Phishing con IA | Suplantación de ejecutivos, proveedores o áreas de abastecimiento mediante mensajes personalizados. |
| Ransomware selectivo | Riesgo de interrupción operacional, filtración de información y extorsión económica. |
| Cadena de suministro | Posibilidad de que un proveedor comprometido facilite accesos no autorizados a sistemas corporativos. |
| Sistemas industriales OT | Necesidad de proteger la separación entre redes administrativas, accesos remotos y sistemas operacionales críticos. |
| Fraude bancario | Riesgos de manipulación de pagos, modificación de cuentas de proveedores y transferencias fraudulentas. |
Medidas preventivas prioritarias
Para empresas e instituciones, las tendencias descritas justifican reforzar cinco ámbitos de protección:
- Seguridad móvil: mantener sistemas actualizados, controlar aplicaciones instaladas y administrar los dispositivos con acceso corporativo.
- Prevención del phishing: capacitar para reconocer suplantaciones sofisticadas y verificar solicitudes sensibles por canales independientes.
- Protección financiera: implementar autenticación multifactor resistente al phishing y doble validación para cambios de cuentas bancarias.
- Resiliencia frente al ransomware: mantener respaldos aislados, monitoreo de accesos y procedimientos de recuperación probados.
- Seguridad de proveedores: evaluar accesos de terceros, aplicar privilegios mínimos y reforzar la segmentación entre redes TI y OT.