Ciberseguridad
Continuidad y seguridad operacional
- La creciente digitalización y conectividad entre tecnologías de información y tecnologías operacionales está modificando el riesgo de ciberseguridad en sectores críticos como minería, energía, manufactura, agua y transporte ampliando la superficie de intrusión informática que va más allá de la pérdida de información, provocando la paralización de faenas, alteraciones de procesos físicos y afectación de servicios esenciales.

En este escenario, el cambio más importante en una faena minera es entender que la ciberseguridad de las tecnologías operacionales (OT) pasa a formar parte de la continuidad y seguridad operacional, donde los sistemas de control de plantas, automatización, despacho, comunicaciones, energía, bombeo y otros activos conectados deben analizarse según su criticidad y su dependencia con los sistemas de tecnología de la información (TI), tanto propios, como de proveedores externos.
Dentro del nuevo estándar que combina tecnología, gestión de riesgos, continuidad operacional, proveedores, personas y cumplimiento regulatorio, al identificar la infraestructura crítica, la ciberseguridad ya no consiste sólo en proteger información, sino en principalmente en mantener funcionando de manera segura los procesos físicos esenciales.
Tecnologías de visibilidad y monitoreo pasivo
Surge una segunda dificultad que es proteger los sistemas OT sin detener equipos o interferir con procesos productivos en faenas, plantas o infraestructura esencial, por lo que las medidas habituales de seguridad en sistemas corporativos no pueden aplicarse indiscriminadamente; de aquí la relevancia de incorporar tecnologías de visibilidad y monitoreo pasivo capaces de analizar el tráfico industrial sin intervenir directamente sobre la operación.
Cadena de suministro
Otro punto vulnerable es la cadena de suministro a través de la cual proveedores y terceros con conexiones remotas hacia sistemas industriales pueden transformarse en vías indirectas para acceder a grandes organizaciones.
La protección, por tanto, debe extenderse más allá del perímetro propio y considerar accesos, identidades, privilegios y dependencias externas.
Ley Marco de Ciberseguridad
En Chile, el desafío adquiere además una dimensión regulatoria con la Ley Marco de Ciberseguridad y las obligaciones aplicables a los Operadores de Importancia Vital (OIV) por la que más de mil doscientas instituciones calificadas como OIV durante 2026 se incorporarán al Sistema de Gestión de Seguridad de la Información (SGSI) continuo, debiendo identificar activos críticos y dependencias TI/OT; evaluar riesgos; establecer planes de continuidad operacional y ciberseguridad; probar mecanismos de recuperación y resiliencia ; y contar con responsabilidades claramente definidas para responder y reportar incidentes.
Ciberseguridad de la cadena de suministro
- La ciberseguridad de la cadena de suministro se está convirtiendo en un requisito para acceder y mantener contratos empresariales, especialmente cuando estos tienen acceso a sistemas, información sensible o procesos operacionales críticos.

A medida que los ataques se vuelven más sofisticados, las compañías están aumentando los controles exigidos a proveedores y terceros; y según informe del Foro Económico Mundial 2026, el 65% de las empresas identifica las vulnerabilidades de terceros y proveedores como su principal desafío para alcanzar resiliencia cibernética, 10 puntos por encima del registro 2025.
En este contexto se explica la mayor cantidad de organizaciones que están aplicando un modelo basado en el riesgo y criticidad que el proveedor representa en variables como acceso a información, privilegios tecnológicos, integración con sistemas, dependencia operacional y consecuencias potenciales de una interrupción que el prestador de servicios pueda implicar.
Este enfoque comprende el control al proveedor durante todo el ciclo de la relación contractual, desde el diseño y contratación del servicio hasta su operación, práctica cuya mayor dificultad se presenta en las pymes proveedoras, las cuales según cifras del sector fijan en un 46% el porcentaje de empresas chilenas que no disponen de un plan de ciberseguridad.
Dado que puede resultar contraproducente exigir a una pyme sin acceso a sistemas los mismos estándares que a un proveedor tecnológico crítico, existe la alternativa que las funciones especializadas de seguridad pueden externalizarse o contratarse parcialmente, considerando que los requisitos sean proporcionales al riesgo real del servicio contratado.
Ciberseguridad y datos biométricos
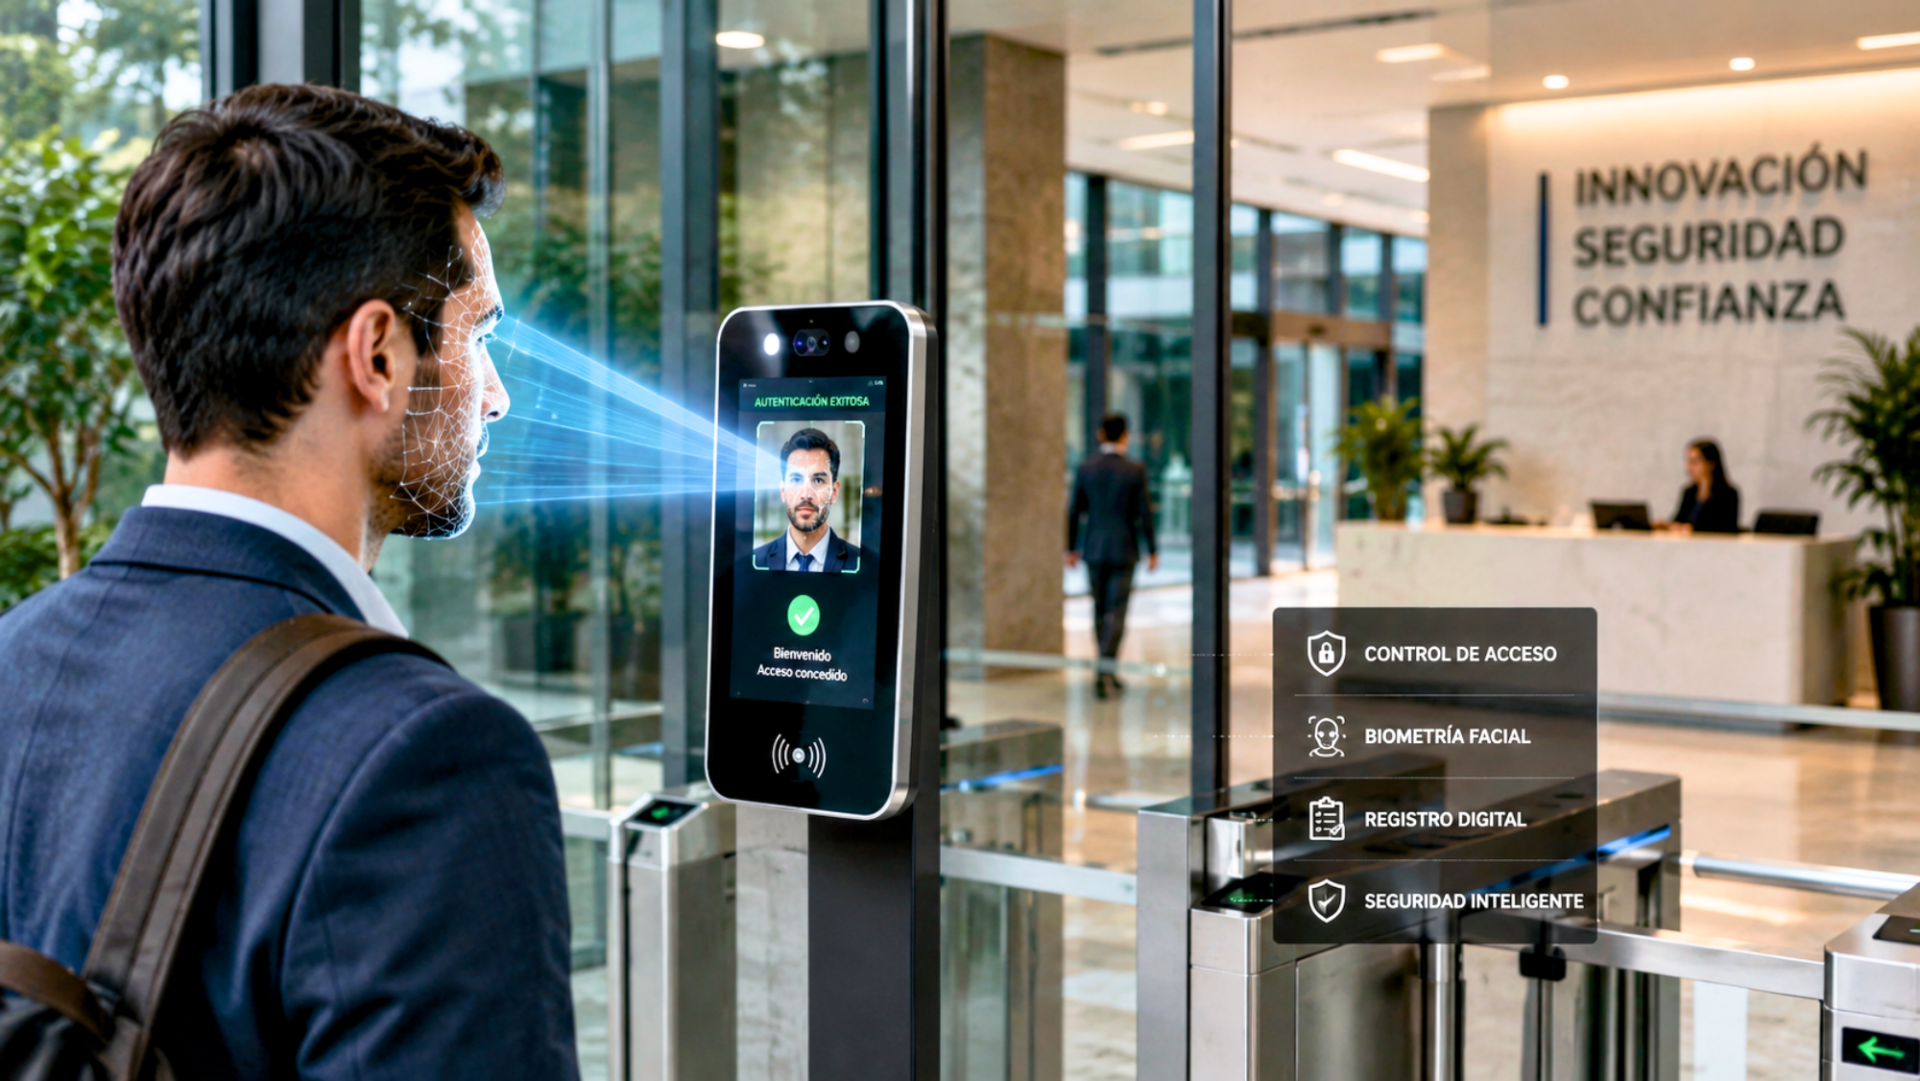
- El uso creciente de datos biométricos como rostro, huellas digitales o voz como mecanismos de autenticación está generando inconvenientes no sólo a la aplicación de la Ley de Datos sino también a la ciberseguridad, dado que, a diferencia de una contraseña que puede cambiarse después de una filtración, los rasgos biométricos son permanentes y difícilmente reemplazables, por lo que su exposición puede generar riesgos durante toda la vida de una persona.
El problema, con relación a la ciberseguridad, es que la biometría al no ser una información completamente secreta, expone las huellas, rostros o voces a ser reutilizados por ciberdelincuentes para suplantar identidades e intentar hacerse pasar por una persona ante otras organizaciones, servicios, redes sociales, videollamadas y mensajes.
A este escenario se suma el desarrollo de la inteligencia artificial generativa capaz de imitar rostros y voces y producir identidades sintéticas, lo que obliga a complementar la biometría con mecanismos de detección de suplantaciones y pruebas de vida (liveness detection), complementarios al análisis de los dispositivos y de la información utilizada durante la autenticación.
Es realidad del avances tecnológico y de la inteligencia artificial alerta a las empresas a no solo adoptar sistemas biométricos avanzados, sino ademas a implementar una gestión integral del riesgo biométrico, desde la justificación de su recopilación hasta su almacenamiento, acceso, utilización y eliminación, evitando que una tecnología diseñada para aumentar la seguridad termine transformándose en una nueva vulnerabilidad.