Ciberseguridad e Inteligencia Artificial
Hackers amplían sus objetivos más allá del robo de datos y dinero
- Los ciberataques están evolucionando desde el robo de información y los fraudes financieros hacia la manipulación de sistemas físicos; interrupción de servicios esenciales; y generación de temor y desconfianza en la población.
La creciente conexión de equipos industriales a internet, la utilización de tecnologías obsoletas, la insuficiente protección de dispositivos y la dependencia de proveedores tecnológicos externos han hecho posible que los ciberataques estén pasando de comprometer la data información a interferir en el funcionamiento del de aparatos físicos.
Para la industria minera y otros sectores estratégicos, esto significa que proteger los sistemas digitales pasa a estar directamente asociado a proteger, toda actividad automatizada y dependiente de sistemas de control industrial, puesto que una intrusión en sistemas de control de equipos móviles, ventilación, bombeo o procesos industriales puede provocar incidentes con consecuencias para las instalaciones, la operación y la seguridad de los trabajadores.
En la industria minera la integración entre tecnologías de información (IT) y tecnologías operacionales (OT) sin segmentación de redes, control de accesos y monitoreo especializadod crea oportunidades de accesos no autorizados que facilita a los ciberdelincuentes el ataque a sistemas de chancado, molienda, transporte de mineral, suministro eléctrico, gestión de agua y relaves creando brechas que pueden generar paralizaciones y pérdidas productivas.
La Inteligencia artificial como multiplicador de amenazas
La IA está aumentando la capacidad de identificar debilidades tecnológicas que permiten a los ciberatacantes a la detección automatizada de vulnerabilidades; la identificación de equipos desactualizados; la aceleración de la exploración de sistemas conectados; y una mayor capacidad para ejecutar ataques a gran escala.
Los ataques informáticos ya no buscan únicamente obtener beneficios económicos mediante el robo de datos o dinero, ahora también persiguen interrumpir procesos productivos y servicios esenciales; manipular remotamente equipos industriales; y provocar pérdidas materiales y económicas.
Ciberataques a infraestructuras críticas
Recientes incidentes en Europa, Ucrania, Rusia y Estados Unidos evidencian que los ciberdelincuentes pueden intervenir sistemas de refrigeración, aplicaciones de alerta de emergencias y redes de suministro de agua potable, provocando pérdidas económicas, alteraciones operacionales y riesgos para la seguridad pública; y los especialistas advierten que la inteligencia artificial podría multiplicar estas amenazas hacia 2028, al facilitar la identificación y explotación de vulnerabilidades.
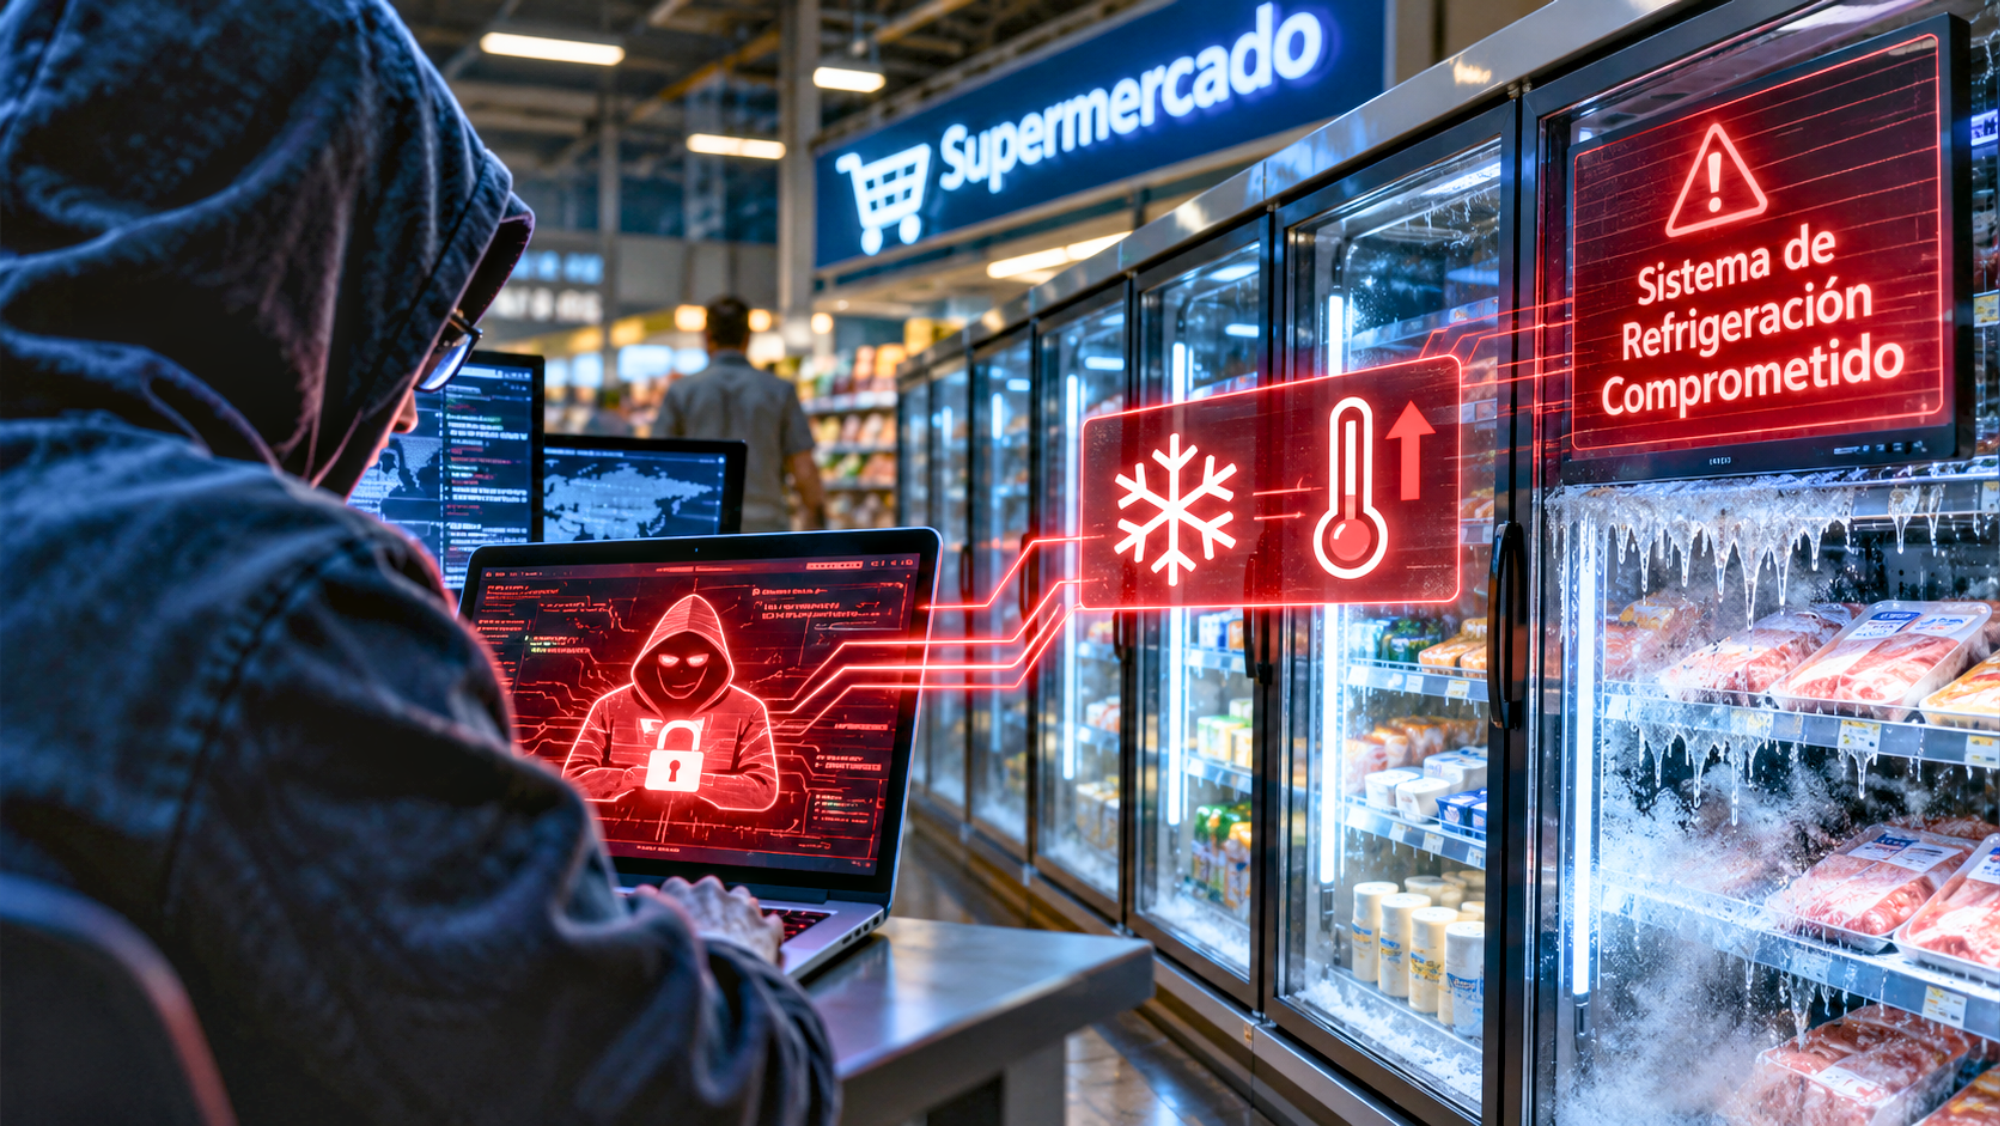
En Francia una serie de ataques permitió modificar remotamente las temperaturas de refrigeradores industriales y activar procesos de descongelamiento que afectaron a 700 sucursales de Carrefour y otros supermercados, expandiéndose los ataques a Bélgica, Italia, Suecia, Luxemburgo, Irlanda, Países Bajos y Reino Unido.
Manipulación de alertas de emergencia
En Rusia y Ucrania, los atacantes intervinieron aplicaciones destinadas a advertir a la población sobre amenazas militares difundiendo falsas advertencias sobre radiación y enfrentamientos en Kiev poniendo en riesgo la seguridad de la ciudadanía en la cual la reiteración de falsas alarmas puede provocar que las personas ignoren o desinstalen estas aplicaciones de alerta, reduciendo su eficacia cuando exista una emergencia verdadera.
Instalaciones
En los Estados Unidos, más de 30 sistemas de agua potable municipales de Minnesota dedicadas al suministro y tratamiento de agua fueron objeto de ciberataques que permitieron a los intrusos acceder a controladores industriales asociados a bombas, válvulas y otros componentes.
Proveedores tecnológicos: riesgo de ataques en cadena
Los expertos advierten que la dependencia de proveedores externos constituye una vulnerabilidad importante dado que una intrusión exitosa en un proveedor tecnológico puede comprometer simultáneamente a numerosos clientes y establecimientos, lo cual obliga a ampliar las medidas de protección hacia toda la cadena de suministro, incluyendo fabricantes de equipos, proveedores de software, empresas de mantenimiento y operadores de servicios remotos.